Domain netzwerküberwachung.de kaufen?
Wir ziehen mit dem Projekt
netzwerküberwachung.de um.
Sind Sie am Kauf der Domain
netzwerküberwachung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain netzwerküberwachung.de kaufen?
Welche Technologien und Methoden werden zur Angriffserkennung in Computersystemen eingesetzt?
Zu den Technologien und Methoden zur Angriffserkennung in Computersystemen gehören Intrusion Detection Systems (IDS), Intrusion Prevention Systems (IPS) und Security Information and Event Management (SIEM) Tools. Diese Systeme überwachen den Datenverkehr, analysieren Protokolle und Verhaltensmuster, um verdächtige Aktivitäten zu identifizieren. Zusätzlich werden auch Firewalls, Antivirus-Software und Verschlüsselungstechnologien eingesetzt, um die Sicherheit von Computersystemen zu gewährleisten. **
Was sind die gängigsten Methoden der Angriffserkennung in der Informationssicherheit?
Die gängigsten Methoden der Angriffserkennung in der Informationssicherheit sind die Signaturbasierte Erkennung, die Anomaliebasierte Erkennung und die Verhaltensbasierte Erkennung. Signaturbasierte Erkennung vergleicht Netzwerkdaten mit bekannten Angriffsmustern, Anomaliebasierte Erkennung identifiziert ungewöhnliche Verhaltensmuster im Netzwerk und Verhaltensbasierte Erkennung analysiert das normale Verhalten von Benutzern und Systemen, um Abweichungen zu erkennen. **

Ähnliche Suchbegriffe für Angriffserkennung
Top-Angebote
Produkte zum Begriff Angriffserkennung:
-
GUDE 8311-16 metered PDU, 20x, Mess-/Auswertung, Differenzstrom-Überwachung Typ A20-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten mit Differenzstrom-Überwachung Typ A für TCP/IP-Netzwerke 4 Lastausgänge (Kaltgeräte C19) auf der Frontseite . 16 Lastausgänge (Kaltgeräte C13) auf der Frontseite . Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt dauerhaft, der andere Zähler ist rücksetzbar. Differenzstrom-Überwachung Typ A. Beleuchtete zweizeilige LCD-Anzeige. Anschluss für optionale Sensoren zur Umgebungsüberwachung (Temperatur, Luftfeuchtigkeit und Luftdruck). Einfache und flexible Konfiguration über Webbrowser, Windows- oder Linux-Programm. Firmware-Update im laufenden Betrieb über Ethernet möglich. IPv6-ready. HTTP/HTTPS, E-Mail (SSL, STARTTLS), DHCP, Syslog. SNMPv1, v2c, v3 (Get/Traps). TLS 1.0, 1.1, 1.2. Radius- und Modbus TCP-Protokoll wird unterstützt. Konfiguration und Steuerung über Telnet. Geringer Eigenverbrauch. Entwickelt und produziert in Deutschland .605,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Netzwerk-Kabel-Überwachung - 12V-400V AC-DC Erdungsrohr-Überwachung mit Alarmfunktion für TelefonschnüreWarum dieses Produkt?Das Produkt ist ideal für Menschen, die nach einem einfach zu bedienenden und empfindlichen Sender und Empfänger suchen. Die Mute-Funktion sorgt dafür, dass das Gerät in einer ruhigen Umgebung leicht bedienbar ist.Vorteile:Instelbare Empfindlichkeit für optimale LeistungMute-Schaltfunktion für Sender und EmpfängerHerstellung aus hochwertigen Materialien für DauerhaftigkeitGroßes Messbereich: Sender bis 2000 m, Empfänger bis 2000 mDas Produkt bietet eine zuverlässige und effiziente Lösung für verschiedene Zwecke.428,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
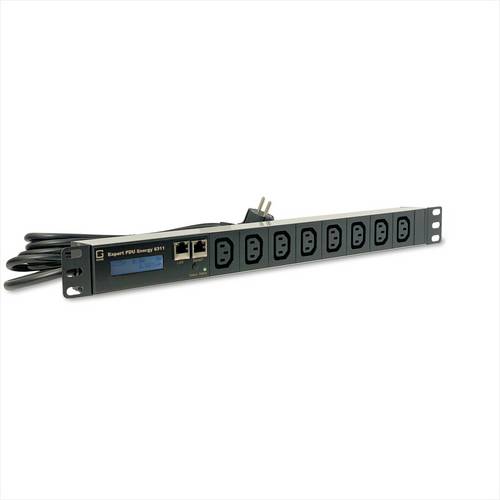
GUDE 8311-4 metered PDU, 8xC13, Mess-/Auswertung, Differenzstrom-Überwachung Typ A, 1,5m8-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke mit Differenzstrom-Überwachung Typ A 8 Lastausgänge (C13) auf der Frontseite . Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt dauerhaft, der andere Zähler ist rücksetzbar. Differenzstrom-Überwachung Typ A. Beleuchtete zweizeilige LCD-Anzeige. Anschluss für optionale Sensoren zur Umgebungsüberwachung (Temperatur, Luftfeuchtigkeit und Luftdruck). Einfache und flexible Konfiguration über Webbrowser, Windows- oder Linux-Programm. Firmware-Update im laufenden Betrieb über Ethernet möglich. IPv6-ready. HTTP/HTTPS, E-Mail (SSL, STARTTLS), DHCP, Syslog. SNMPv1, v2c, v3 (Get/Traps). TLS 1.0, 1.1, 1.2. Radius- und Modbus TCP-Protokoll wird unterstützt. Konfiguration und Steuerung über Telnet. Geringer Eigenverbrauch. Entwickelt und produziert in Deutschland .425,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Unternehmen ihre Netzwerke vor Angriffen schützen? Welche Methoden der Angriffserkennung sind am effektivsten?
Unternehmen können ihre Netzwerke vor Angriffen schützen, indem sie Firewalls, Intrusion Detection Systems und regelmäßige Sicherheitsaudits implementieren. Die effektivsten Methoden der Angriffserkennung sind die Verwendung von Machine Learning-Algorithmen zur Erkennung von Anomalien im Netzwerkverkehr, die Überwachung von Protokolldateien auf verdächtige Aktivitäten und die Implementierung von Endpoint Detection and Response-Lösungen. **
-
Warum Netzwerk Monitoring?
Netzwerk Monitoring ist wichtig, um die Leistung und Verfügbarkeit von Netzwerken zu überwachen und sicherzustellen. Durch die Überwachung können potenzielle Probleme frühzeitig erkannt und behoben werden, bevor sie sich auf die Benutzer auswirken. Es hilft auch dabei, Engpässe oder Überlastungen im Netzwerk zu identifizieren und die Ressourcennutzung zu optimieren. Darüber hinaus ermöglicht Netzwerk Monitoring die Einhaltung von Service Level Agreements (SLAs) und die Sicherstellung einer effizienten Netzwerkkommunikation. Letztendlich trägt Netzwerk Monitoring dazu bei, die Sicherheit des Netzwerks zu gewährleisten, indem verdächtige Aktivitäten oder Angriffe frühzeitig erkannt werden können. **
-
Wie können Unternehmen ihre Systeme effektiv vor Angriffen schützen? Welche Tools und Methoden eignen sich zur Angriffserkennung in der Cybersecurity?
Unternehmen können ihre Systeme effektiv vor Angriffen schützen, indem sie regelmäßige Sicherheitsaudits durchführen, Firewalls und Antivirensoftware implementieren und Mitarbeiter regelmäßig schulen. Zur Angriffserkennung in der Cybersecurity eignen sich Tools wie Intrusion Detection Systems (IDS), Security Information and Event Management (SIEM) Systeme und Endpoint Detection and Response (EDR) Lösungen. Unternehmen sollten außerdem auf aktuelle Bedrohungen und Sicherheitslücken achten und ihre Systeme entsprechend aktualisieren. **
-
Wie kann Online-Monitoring effektiv zur Überwachung und Analyse von Aktivitäten im Internet eingesetzt werden?
Online-Monitoring kann eingesetzt werden, um das Image einer Marke oder eines Unternehmens in den sozialen Medien zu überwachen. Es ermöglicht auch die Identifizierung von Trends und die Analyse des Wettbewerbsverhaltens. Durch die Überwachung von Online-Aktivitäten können Unternehmen schnell auf negative Entwicklungen reagieren und ihre Online-Strategie entsprechend anpassen. **

Welche kostenlosen Analysetools eignen sich am besten für die Auswertung von Website-Traffic und dem Monitoring von Social-Media-Performance?
Google Analytics ist das bekannteste und am weitesten verbreitete Tool zur Auswertung von Website-Traffic. Für das Monitoring von Social-Media-Performance eignen sich Tools wie Hootsuite oder Buffer, die verschiedene Plattformen zusammenführen und analysieren können. Auch Facebook Insights bietet kostenlose Einblicke in die Performance von Facebook-Seiten. **
Wie kann Traffic-Monitoring dazu beitragen, den Datenverkehr im Netzwerk zu analysieren und sicherzustellen, dass die Systeme effizient und sicher betrieben werden?
Traffic-Monitoring ermöglicht die Überwachung des Datenverkehrs im Netzwerk, um Engpässe oder Sicherheitslücken zu identifizieren. Durch die Analyse von Datenströmen können Probleme frühzeitig erkannt und behoben werden, um die Effizienz des Systems zu verbessern. Zudem können Anomalien im Datenverkehr auf Sicherheitsrisiken hinweisen, die durch Traffic-Monitoring frühzeitig erkannt und abgewehrt werden können. **
Top-Angebote
Produkte zum Begriff Angriffserkennung:
-
Künstliche Immunsysteme für die Angriffserkennung in IT-Systemen, Taschenbuch von Lueder Thienken, GRIN, 978-3-346-84558-0Künstliche Immunsysteme Für Die Angriffserkennung In It-systemen, Taschenbuch Von Lueder Thienken, Grin, 978-3-346-84558-0, Seitenanzahl: 4017,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GUDE 8311-16 metered PDU, 20x, Mess-/Auswertung, Differenzstrom-Überwachung Typ A20-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten mit Differenzstrom-Überwachung Typ A für TCP/IP-Netzwerke 4 Lastausgänge (Kaltgeräte C19) auf der Frontseite . 16 Lastausgänge (Kaltgeräte C13) auf der Frontseite . Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt dauerhaft, der andere Zähler ist rücksetzbar. Differenzstrom-Überwachung Typ A. Beleuchtete zweizeilige LCD-Anzeige. Anschluss für optionale Sensoren zur Umgebungsüberwachung (Temperatur, Luftfeuchtigkeit und Luftdruck). Einfache und flexible Konfiguration über Webbrowser, Windows- oder Linux-Programm. Firmware-Update im laufenden Betrieb über Ethernet möglich. IPv6-ready. HTTP/HTTPS, E-Mail (SSL, STARTTLS), DHCP, Syslog. SNMPv1, v2c, v3 (Get/Traps). TLS 1.0, 1.1, 1.2. Radius- und Modbus TCP-Protokoll wird unterstützt. Konfiguration und Steuerung über Telnet. Geringer Eigenverbrauch. Entwickelt und produziert in Deutschland .605,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Technologien und Methoden werden zur Angriffserkennung in Computersystemen eingesetzt?
Zu den Technologien und Methoden zur Angriffserkennung in Computersystemen gehören Intrusion Detection Systems (IDS), Intrusion Prevention Systems (IPS) und Security Information and Event Management (SIEM) Tools. Diese Systeme überwachen den Datenverkehr, analysieren Protokolle und Verhaltensmuster, um verdächtige Aktivitäten zu identifizieren. Zusätzlich werden auch Firewalls, Antivirus-Software und Verschlüsselungstechnologien eingesetzt, um die Sicherheit von Computersystemen zu gewährleisten. **
-
Was sind die gängigsten Methoden der Angriffserkennung in der Informationssicherheit?
Die gängigsten Methoden der Angriffserkennung in der Informationssicherheit sind die Signaturbasierte Erkennung, die Anomaliebasierte Erkennung und die Verhaltensbasierte Erkennung. Signaturbasierte Erkennung vergleicht Netzwerkdaten mit bekannten Angriffsmustern, Anomaliebasierte Erkennung identifiziert ungewöhnliche Verhaltensmuster im Netzwerk und Verhaltensbasierte Erkennung analysiert das normale Verhalten von Benutzern und Systemen, um Abweichungen zu erkennen. **
-
Wie können Unternehmen ihre Netzwerke vor Angriffen schützen? Welche Methoden der Angriffserkennung sind am effektivsten?
Unternehmen können ihre Netzwerke vor Angriffen schützen, indem sie Firewalls, Intrusion Detection Systems und regelmäßige Sicherheitsaudits implementieren. Die effektivsten Methoden der Angriffserkennung sind die Verwendung von Machine Learning-Algorithmen zur Erkennung von Anomalien im Netzwerkverkehr, die Überwachung von Protokolldateien auf verdächtige Aktivitäten und die Implementierung von Endpoint Detection and Response-Lösungen. **
-
Warum Netzwerk Monitoring?
Netzwerk Monitoring ist wichtig, um die Leistung und Verfügbarkeit von Netzwerken zu überwachen und sicherzustellen. Durch die Überwachung können potenzielle Probleme frühzeitig erkannt und behoben werden, bevor sie sich auf die Benutzer auswirken. Es hilft auch dabei, Engpässe oder Überlastungen im Netzwerk zu identifizieren und die Ressourcennutzung zu optimieren. Darüber hinaus ermöglicht Netzwerk Monitoring die Einhaltung von Service Level Agreements (SLAs) und die Sicherstellung einer effizienten Netzwerkkommunikation. Letztendlich trägt Netzwerk Monitoring dazu bei, die Sicherheit des Netzwerks zu gewährleisten, indem verdächtige Aktivitäten oder Angriffe frühzeitig erkannt werden können. **
Ähnliche Suchbegriffe für Angriffserkennung
-
Netzwerk-Kabel-Überwachung - 12V-400V AC-DC Erdungsrohr-Überwachung mit Alarmfunktion für TelefonschnüreWarum dieses Produkt?Das Produkt ist ideal für Menschen, die nach einem einfach zu bedienenden und empfindlichen Sender und Empfänger suchen. Die Mute-Funktion sorgt dafür, dass das Gerät in einer ruhigen Umgebung leicht bedienbar ist.Vorteile:Instelbare Empfindlichkeit für optimale LeistungMute-Schaltfunktion für Sender und EmpfängerHerstellung aus hochwertigen Materialien für DauerhaftigkeitGroßes Messbereich: Sender bis 2000 m, Empfänger bis 2000 mDas Produkt bietet eine zuverlässige und effiziente Lösung für verschiedene Zwecke.428,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
GUDE 8311-4 metered PDU, 8xC13, Mess-/Auswertung, Differenzstrom-Überwachung Typ A, 1,5m8-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke mit Differenzstrom-Überwachung Typ A 8 Lastausgänge (C13) auf der Frontseite . Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt dauerhaft, der andere Zähler ist rücksetzbar. Differenzstrom-Überwachung Typ A. Beleuchtete zweizeilige LCD-Anzeige. Anschluss für optionale Sensoren zur Umgebungsüberwachung (Temperatur, Luftfeuchtigkeit und Luftdruck). Einfache und flexible Konfiguration über Webbrowser, Windows- oder Linux-Programm. Firmware-Update im laufenden Betrieb über Ethernet möglich. IPv6-ready. HTTP/HTTPS, E-Mail (SSL, STARTTLS), DHCP, Syslog. SNMPv1, v2c, v3 (Get/Traps). TLS 1.0, 1.1, 1.2. Radius- und Modbus TCP-Protokoll wird unterstützt. Konfiguration und Steuerung über Telnet. Geringer Eigenverbrauch. Entwickelt und produziert in Deutschland .425,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fehlererkennung eines Getriebes mit einem künstlichen neuronalen Netzwerk (ANN), Taschenbuch von Rohit Ghulanavar, Verlag Unser Wissen,Fehlererkennung Eines Getriebes Mit Einem Künstlichen Neuronalen Netzwerk (ann), Taschenbuch Von Rohit Ghulanavar, Verlag Unser Wissen, 978-620-5-68391-0, Seitenanzahl: 6039,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme effektiv vor Angriffen schützen? Welche Tools und Methoden eignen sich zur Angriffserkennung in der Cybersecurity?
Unternehmen können ihre Systeme effektiv vor Angriffen schützen, indem sie regelmäßige Sicherheitsaudits durchführen, Firewalls und Antivirensoftware implementieren und Mitarbeiter regelmäßig schulen. Zur Angriffserkennung in der Cybersecurity eignen sich Tools wie Intrusion Detection Systems (IDS), Security Information and Event Management (SIEM) Systeme und Endpoint Detection and Response (EDR) Lösungen. Unternehmen sollten außerdem auf aktuelle Bedrohungen und Sicherheitslücken achten und ihre Systeme entsprechend aktualisieren. **
-
Wie kann Online-Monitoring effektiv zur Überwachung und Analyse von Aktivitäten im Internet eingesetzt werden?
Online-Monitoring kann eingesetzt werden, um das Image einer Marke oder eines Unternehmens in den sozialen Medien zu überwachen. Es ermöglicht auch die Identifizierung von Trends und die Analyse des Wettbewerbsverhaltens. Durch die Überwachung von Online-Aktivitäten können Unternehmen schnell auf negative Entwicklungen reagieren und ihre Online-Strategie entsprechend anpassen. **
-
Welche kostenlosen Analysetools eignen sich am besten für die Auswertung von Website-Traffic und dem Monitoring von Social-Media-Performance?
Google Analytics ist das bekannteste und am weitesten verbreitete Tool zur Auswertung von Website-Traffic. Für das Monitoring von Social-Media-Performance eignen sich Tools wie Hootsuite oder Buffer, die verschiedene Plattformen zusammenführen und analysieren können. Auch Facebook Insights bietet kostenlose Einblicke in die Performance von Facebook-Seiten. **
-
Wie kann Traffic-Monitoring dazu beitragen, den Datenverkehr im Netzwerk zu analysieren und sicherzustellen, dass die Systeme effizient und sicher betrieben werden?
Traffic-Monitoring ermöglicht die Überwachung des Datenverkehrs im Netzwerk, um Engpässe oder Sicherheitslücken zu identifizieren. Durch die Analyse von Datenströmen können Probleme frühzeitig erkannt und behoben werden, um die Effizienz des Systems zu verbessern. Zudem können Anomalien im Datenverkehr auf Sicherheitsrisiken hinweisen, die durch Traffic-Monitoring frühzeitig erkannt und abgewehrt werden können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.